 Nel rischiare per progredire, c’è un limite che le banche non devono superare: il Risk Appetite Framework (RAF) rappresenta proprio il perimetro di riferimento entro cui agire. Il RAF è, infatti, il sistema che definisce gli obiettivi di rischio degli istituti bancari, con cui si valutano anche le soglie da non oltrepassare; ecco perché si connota come uno strumento indispensabile di governance del rischio.
Il riferimento di vigilanza è la Circolare 285 di Banca d’Italia, che disciplina il RAF e ne definisce gli elementi essenziali. Il framework deve essere coerente con il modello di business, il piano strategico, il budget e il sistema dei controlli interni, oltre che con i processi prudenziali, tra cui l’ICAAP (Internal Capital Adequacy Assessment Process), attraverso cui la banca valuta l’adeguatezza patrimoniale rispetto ai rischi assunti.
Che cosa contiene il Risk Appetite Framework
Il RAF collega le scelte di rischio alla gestione della banca attraverso quattro ambiti di attività: governance, formalizzazione della propensione al rischio, monitoraggio e revisione. Questi ambiti sono interdipendenti: le responsabilità definite nella governance guidano l’attuazione degli obiettivi, mentre i risultati del monitoraggio alimentano le decisioni e il riesame del framework.
| Ambito | Funzione nel RAF | Attività principali |
|---|---|---|
| Risk Appetite Governance RAG | Definire chi propone, approva, attua e controlla le scelte di rischio. | Assegnazione di ruoli e responsabilità agli organi e alle funzioni; definizione dei flussi informativi, dei raccordi decisionali e delle procedure di escalation. |
| Risk Appetite Statement RAS | Formalizzare la propensione al rischio e renderla comprensibile e applicabile. | Definizione e approvazione di obiettivi quantitativi e indicazioni qualitative; comunicazione interna e declinazione in metriche, soglie e limiti per società e unità rilevanti. |
| Risk Appetite Monitoring RAM | Verificare la coerenza del profilo di rischio effettivo con gli obiettivi stabiliti. | Rilevazione e valutazione periodica delle esposizioni e del rapporto rischio-rendimento; confronto con soglie e limiti; segnalazione degli scostamenti e attivazione delle valutazioni e degli interventi previsti. |
| Risk Appetite Review RAR | Mantenere il framework coerente con strategia, operatività e rischi della banca. | Riesame del RAF nel ciclo annuale di pianificazione e in presenza di cambiamenti rilevanti; aggiornamento, ove necessario, di metriche, soglie, limiti e meccanismi di governance. |
Gli obiettivi espressi nel Risk Appetite Statement (RAS) devono essere declinati, dove rilevante, per società, unità e linee di business, tenendo conto dei rischi assunti e del contributo di ciascuna agli obiettivi complessivi della banca. Questa declinazione traduce la propensione al rischio in riferimenti operativi: metriche, soglie e limiti coerenti con le attività svolte, che consentano ai responsabili di orientare le decisioni e monitorare le esposizioni di propria competenza. Nei gruppi bancari, gli obiettivi delle singole società devono mantenere coerenza con il RAF di gruppo.
Per tradurre la propensione al rischio in riferimenti utilizzabili dalle diverse funzioni, il framework distingue cinque concetti rilevanti:
| Elemento RAF | Cosa indica | Come si usa | Relazione con gli altri elementi |
|---|---|---|---|
| Risk Capacity | Il massimo livello di rischio assumibile senza violare requisiti regolamentari o altri vincoli imposti dagli azionisti o dalla vigilanza | Definisce il limite superiore del framework | Il Risk Appetite deve essere definito entro la Risk Capacity |
| Risk Appetite | Il livello di rischio complessivo e per tipologia che la banca intende assumere per perseguire gli obiettivi strategici | Orienta strategia e decisioni | È il riferimento rispetto al quale valutare il Risk Profile |
| Risk Tolerance | La deviazione massima consentita dal Risk Appetite | Fissa la soglia di tolleranza lasciando margini sufficienti per rispettare la Risk Capacity anche in condizioni di stress | Se è ammesso uno scostamento dall’Appetite entro la Tolerance, vanno definite le azioni per ricondurre il rischio all’obiettivo |
| Risk Profile | Il livello di rischio effettivamente assunto in un determinato momento | Consente di verificare l’esposizione reale | Viene confrontato con Appetite, Tolerance e Limits |
| Risk Limits | I limiti operativi definiti per tipologie di rischio, unità o linee di business, prodotti e clienti | Articolano gli obiettivi di rischio nei diversi ambiti operativi | Il loro monitoraggio permette di rilevare scostamenti e attivare le procedure di escalation previste |
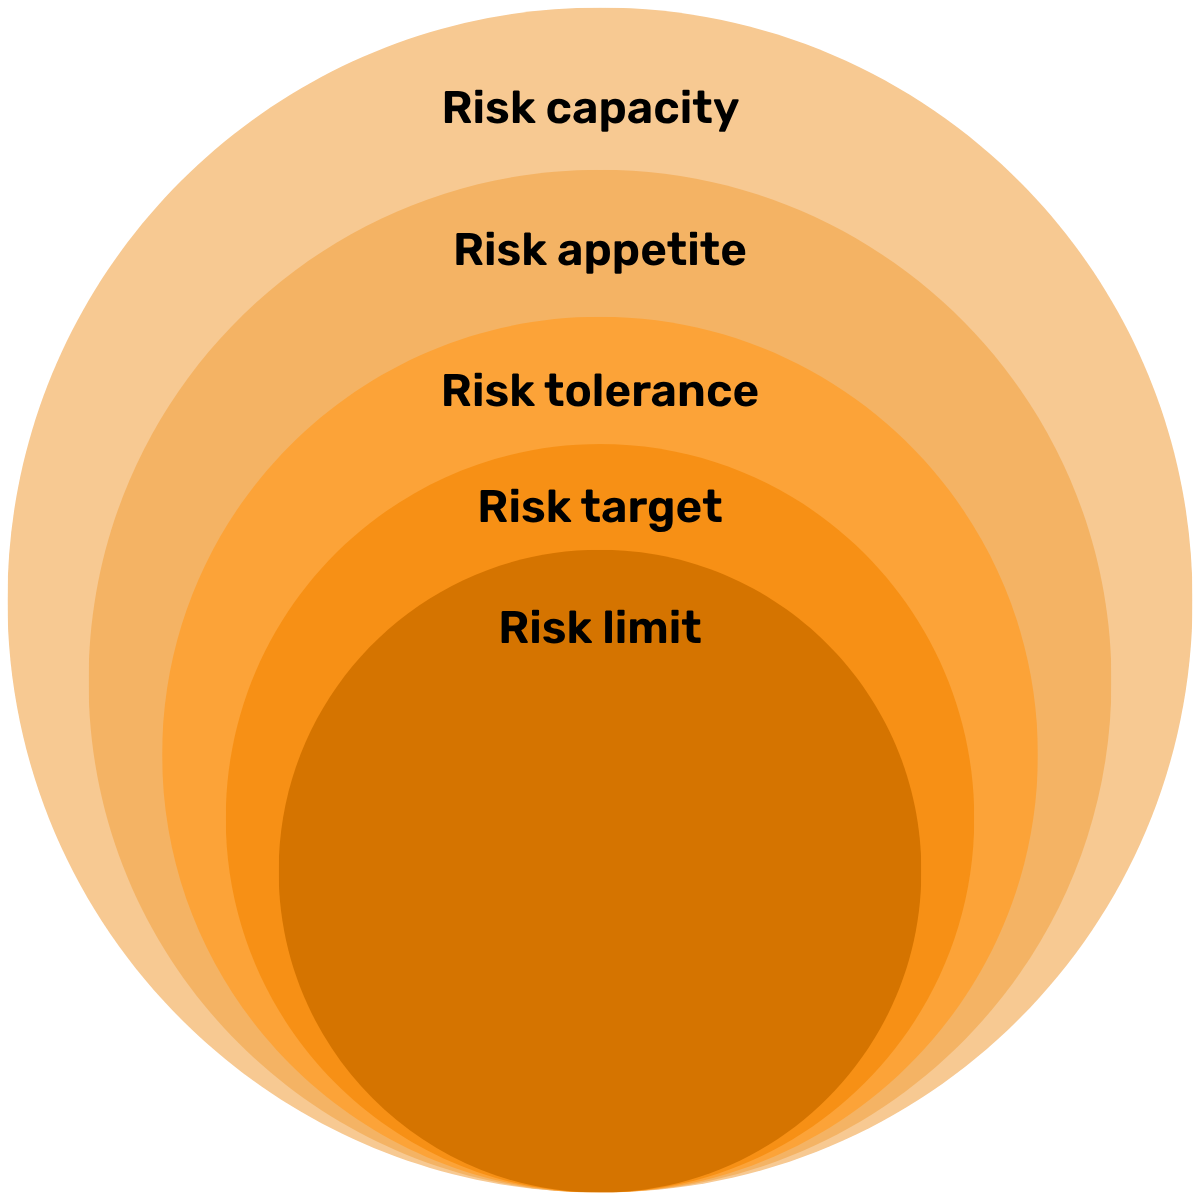
Il RAF considera anche le condizioni di stress: individua le circostanze in cui l’assunzione di determinate categorie di rischio va evitata o contenuta rispetto agli obiettivi e ai limiti fissati.
Quali sono le metriche del Risk Appetite Framework
Le metriche del Risk Appetite Framework consentono di misurare la solidità della banca e le sue esposizioni, per confrontarle con la propensione al rischio, le soglie di tolleranza e i limiti definiti. Un rapporto patrimoniale, una percentuale di crediti deteriorati o un importo di perdite assumono così un significato gestionale: aiutano a verificare se il profilo di rischio effettivo è coerente con gli obiettivi della banca.
La scelta delle metriche e la calibrazione delle soglie dipendono dai rischi rilevanti, dal modello di business, dagli obiettivi strategici e dal massimo rischio assumibile. Non esiste un insieme di indicatori identico per tutti gli istituti: il framework va calibrato secondo il principio di proporzionalità, considerando dimensioni, complessità operativa e attività svolte.
La valutazione dei rischi quantificabili deve essere affiancata da indicazioni e valutazioni qualitative per quelli difficilmente quantificabili, come quelli legati alla compliance. La disponibilità di una misura numerica non esaurisce, da sola, la valutazione del rischio.
Esempi di metriche RAF
Le metriche possono riguardare più dimensioni della solidità e del rischio. Gli esempi seguenti possono essere inclusi nel RAF in funzione delle caratteristiche della banca; non costituiscono un elenco obbligatorio o esaustivo.
- Adeguatezza patrimoniale: il CET1 ratio rapporta il capitale primario di classe 1 alle attività ponderate per il rischio. Consente di monitorare la solidità patrimoniale della banca rispetto ai requisiti applicabili e agli obiettivi interni.
- Liquidità: il Liquidity Coverage Ratio (LCR) rapporta le attività liquide di elevata qualità ai deflussi netti di cassa attesi su un orizzonte di 30 giorni in condizioni di stress. Aiuta a valutare la capacità della banca di fronteggiare il fabbisogno di liquidità nel breve periodo.
- Rischio di credito: il NPL ratio lordo esprime il rapporto tra i crediti deteriorati e il totale dei crediti, entrambi considerati al lordo delle rettifiche di valore. Permette di monitorare l’incidenza delle esposizioni deteriorate sul portafoglio creditizio.
- Rischio di concentrazione: la quota del portafoglio creditizio esposta verso un determinato settore economico aiuta a individuare una dipendenza eccessiva dall’andamento di quel settore. Il monitoraggio può considerare anche concentrazioni verso singole controparti, gruppi di clienti connessi o aree geografiche.
- Rischio di mercato: il Value at Risk (VaR) stima una soglia di perdita potenziale di un portafoglio dovuta ai movimenti di mercato, su un orizzonte temporale e con un livello di confidenza definiti. Non rappresenta la perdita massima possibile: le perdite effettive possono superare la soglia stimata.
- Rischio operativo: l’ammontare delle perdite derivanti da eventi di rischio operativo, registrate in un periodo definito, consente di monitorarne gli impatti economici già manifestati. Rientrano in questo ambito, per esempio, perdite causate da frodi, errori nei processi o malfunzionamenti dei sistemi.
Il rapporto tra indicatori RAF e KRI
Gli indicatori RAF sono le misure selezionate dalla banca per esprimere e monitorare gli obiettivi di rischio, confrontando i valori rilevati con le soglie e i limiti definiti. I Key Risk Indicators (KRI) sono gli indicatori chiave utilizzati per seguire rischi rilevanti o i fattori che ne determinano l’esposizione, a livello di banca, funzione o processo.
Le due espressioni non identificano insiemi separati: un KRI può rientrare nel RAF
se viene selezionato a questo scopo; altri KRI alimentano il monitoraggio operativo e aiutano a interpretare l’andamento delle misure del framework. Per esempio, le perdite operative aggregate possono essere incluse nel cruscotto RAF, mentre il numero o la percentuale di controlli non eseguiti in un processo possono segnalare criticità da approfondire senza essere necessariamente riportati nello stesso cruscotto.
In questo contesto, “metrica” richiama la misura utilizzata, mentre “indicatore” ne evidenzia la funzione informativa rispetto al rischio o all’obiettivo osservato. I termini sono spesso sovrapposti nel linguaggio del risk management: ciò che conta è precisare che cosa si misura e come il dato viene utilizzato. Il Comitato di Basilea descrive infatti le metriche del rischio operativo anche come semplici indicatori, collegati ai rischi e ai controlli osservati.
Indicatori consuntivi e anticipatori
Per monitorare i rischi, la banca deve osservare sia gli effetti degli eventi già avvenuti, sia i segnali di un possibile peggioramento. Gli indicatori consuntivi rispondono alla prima esigenza; quelli anticipatori alla seconda. I Key Risk Indicators (KRI) possono svolgere entrambe le funzioni.
Il rischio operativo offre un esempio concreto. Le perdite registrate nel periodo mostrano gli impatti economici che si sono già verificati. Il numero di controlli non eseguiti o di azioni correttive scadute segnala invece criticità che potrebbero favorire nuovi eventi di perdita.
| Esempio di indicatore | Che cosa permette di osservare | Tipo di lettura |
|---|---|---|
| Ammontare delle perdite operative nel periodo | Gli impatti economici degli eventi già avvenuti | Consuntiva: misura conseguenze già manifestate |
| Numero o percentuale di azioni correttive scadute | La permanenza di criticità note che non sono state rimosse nei tempi previsti | Anticipatoria: segnala condizioni che potrebbero favorire ulteriori eventi di perdita |
| Numero o percentuale di controlli previsti ma non eseguiti | Lacune nell’esecuzione dei presidi di controllo | Anticipatoria: segnala una possibile maggiore esposizione a errori o anomalie |
“Anticipatorio” non significa che l’indicatore preveda con certezza una perdita. Un controllo non eseguito è un fatto già rilevato, ma può fornire un segnale tempestivo rispetto alle conseguenze che potrebbero derivarne. La sua interpretazione dipende dalla rilevanza del processo, dai rischi coinvolti e dalla presenza di altri presidi.
Le due letture si completano: i dati consuntivi aiutano a valutare gli impatti registrati, mentre i segnali anticipatori orientano gli approfondimenti e gli eventuali interventi preventivi.
Come monitorare le metriche RAF e aggiornare le soglie
Per ciascuna metrica occorre precisare il perimetro di misurazione, la fonte dei dati, la frequenza di rilevazione, il responsabile e le soglie applicabili. Per percentuali e rapporti vanno definiti anche numeratore e denominatore, così da rendere confrontabili i dati nel tempo. Le soglie interne devono essere coerenti con i vincoli prudenziali applicabili e con gli obiettivi della banca.
Va inoltre chiarita la direzione del peggioramento: una diminuzione del CET1 ratio o del LCR può indicare una riduzione dei margini di sicurezza, mentre un aumento del NPL ratio o delle perdite operative può segnalare un deterioramento. Il valore osservato deve essere interpretato insieme alla sua evoluzione e alle caratteristiche del portafoglio o del processo interessato.
Il raggiungimento di una soglia di attenzione o il superamento di un limite richiedono le valutazioni e gli interventi previsti dal framework, secondo la gravità dello scostamento. Il monitoraggio deve consentire di comprenderne le cause e individuare le misure necessarie a mantenere o ricondurre il profilo di rischio entro i livelli stabiliti; le responsabilità e le modalità di escalation devono essere definite in anticipo.
Indicatori e soglie richiedono una revisione periodica, perché la mappa dei rischi evolve insieme all’operatività e agli obiettivi della banca. La revisione può rendersi necessaria anche prima della scadenza programmata, in presenza di cambiamenti significativi della strategia, nuovi prodotti o esternalizzazioni, incidenti rilevanti o mutamenti del contesto esterno. Occorre allora verificare che misure, soglie e limiti rappresentino ancora adeguatamente i rischi assunti, senza utilizzare la revisione per rendere accettabile uno scostamento non gestito.
DORA: integrare il rischio ICT nel RAF
Dal 17 gennaio 2025 DORA (Digital Operational Resilience Act) è applicabile alle entità finanziarie interessate e rafforza l’integrazione del rischio ICT nel sistema complessivo di risk management. Il Regolamento richiede un framework di gestione del rischio ICT solido, completo e documentato e collega la tolleranza al rischio ICT al risk appetite dell’organizzazione.
L’obiettivo è evitare una gestione separata del rischio digitale e integrarlo nei normali processi decisionali e di controllo.
Nel RAF, vulnerabilità, dipendenze tecnologiche e possibili impatti delle interruzioni ICT possono quindi essere letti in coerenza con il profilo di rischio complessivo, attraverso indicatori, soglie, monitoraggio ed escalation.

Come implementare un Risk Appetite Framework efficace
L’implementazione del RAF richiede il coinvolgimento delle funzioni aziendali che assumono e gestiscono i rischi, oltre a quelle che svolgono attività di controllo. Gli obiettivi definiti a livello di banca devono tradursi in indicatori e limiti coerenti per le società, le unità e le linee di business interessate. Per ciascun ambito occorre chiarire chi produce i dati, chi ne verifica la qualità e chi utilizza le informazioni nelle decisioni.
Il framework deve poi essere integrato nei processi attraverso cui la banca pianifica e svolge le proprie attività. La propensione al rischio deve trovare riscontro nel budget, nell’allocazione delle risorse e nelle valutazioni su nuovi prodotti, mercati o esternalizzazioni. Questo raccordo permette di verificare la coerenza delle scelte con gli obiettivi del RAF prima di assumere nuove esposizioni, anziché limitarsi a rilevarne gli effetti a posteriori.
Un altro requisito operativo è la disponibilità di dati affidabili e confrontabili. Le funzioni coinvolte devono condividere definizioni, perimetri di calcolo e frequenze di aggiornamento degli indicatori. Eventuali differenze tra sistemi e fonti informative vanno individuate e gestite, così che una stessa metrica mantenga un significato coerente nei cruscotti delle unità operative e nel reporting agli organi aziendali.
Formazione e comunicazione interna aiutano le persone a comprendere come il RAF incida sulle attività di propria competenza. Oltre a conoscere indicatori e soglie, devono sapere quali verifiche svolgere prima di un’operazione, a chi rivolgersi in caso di dubbio e come segnalare una criticità. Sono utili esempi riferiti ai processi effettivi della banca, che rendano applicabili gli indirizzi generali.
L’efficacia dell’implementazione si verifica infine osservando come il RAF viene utilizzato nelle decisioni: se orienta la pianificazione, se le informazioni arrivano in tempo ai responsabili e se gli interventi individuati vengono attuati. Le difficoltà emerse nell’applicazione devono alimentare il riesame del framework, per mantenerlo coerente con l’evoluzione della banca.
Software e servizi per rendere operativo il RAF
Per applicare il Risk Appetite Framework, la banca deve poter analizzare le esposizioni, confrontare gli indicatori con gli obiettivi e seguire gli interventi individuati. Il software supporta queste attività attraverso funzionalità di calcolo, cruscotti di monitoraggio, report e flussi di lavoro, configurati secondo le metodologie e le responsabilità definite dalla banca.
Nell’offerta Augeos, questo supporto si articola in soluzioni dedicate ad attività differenti: Risk Shelter mette a disposizione funzionalità per stress test e limiti RAF nell’ambito del rischio operativo; RED offre strumenti per il monitoraggio dei KRI e la gestione dei piani di azione.
Analizzare gli scenari e supportare la definizione delle soglie
Le funzionalità Stress Test e Limiti RAF di Risk Shelter consentono di effettuare simulazioni sulla serie storica degli eventi di perdita raccolti nella Loss Data Collection (LDC). Le analisi aiutano a valutare il rischio potenziale e forniscono elementi a supporto della definizione degli obiettivi e delle soglie di tolleranza.
La soluzione comprende funzionalità di calcolo relative a Risk Capacity, Risk Appetite, Risk Tolerance, Risk Profile e Risk Limits. Le analisi sono configurabili e documentabili, così da consentire la ricostruzione delle simulazioni effettuate. I risultati supportano le valutazioni dei responsabili: l’approvazione degli obiettivi e dei limiti resta agli organi competenti della banca.
Monitorare gli indicatori con cruscotti e report
Una volta definite le misure da osservare, occorre seguirne l’evoluzione. Le funzionalità Key Risk Indicators di RED permettono di gestire le serie storiche attraverso un archivio centralizzato, un cruscotto integrato, strumenti di approfondimento e reportistica di dettaglio. La soluzione consente inoltre di analizzare gli andamenti e configurare soglie statiche o dinamiche.
In questo contesto, il reporting rende leggibile e condivisibile il profilo di rischio, mentre l’early warning aiuta a riconoscere tempestivamente condizioni che richiedono attenzione. Cruscotti, report e regole di segnalazione traducono queste esigenze in un supporto operativo: mostrano i valori osservati, ne evidenziano l’andamento e permettono ai responsabili di approfondire eventuali criticità.
La selezione dei KRI da includere nel RAF e il significato attribuito alle relative soglie devono restare coerenti con il framework della banca.
Seguire l’attuazione dei piani di azione
Il monitoraggio deve collegarsi alla gestione degli interventi. Le funzionalità Piani di Azione di RED consentono di organizzare attività di verifica e interventi conseguenti alle valutazioni dei rischi o a eventi significativi, articolandoli in fasi assegnate ai rispettivi responsabili.
Il sistema permette di documentare le valutazioni, archiviare gli allegati e seguire l’avanzamento delle attività attraverso una rappresentazione Gantt. È inoltre possibile configurare meccanismi di escalation via e-mail collegati alle scadenze. Questo supporto rende tracciabile l’esecuzione degli interventi, mentre la valutazione della loro adeguatezza ed efficacia compete alle funzioni interessate.
Affiancare alla tecnologia competenze e formazione
La configurazione degli strumenti richiede metodologie coerenti con i rischi e con l’operatività dell’istituto. Nell’ambito dei servizi Advisor sui rischi operativi, Augeos offre gap analysis, supporto metodologico alla valutazione e quantificazione dei rischi e percorsi di formazione, in azienda o da remoto. Queste attività possono accompagnare la banca nell’individuazione delle criticità e nell’applicazione delle metodologie di gestione.
Software, consulenza e formazione contribuiscono quindi ad aspetti complementari: le metodologie definiscono come valutare il rischio; le applicazioni sostengono analisi, monitoraggio e tracciabilità; le persone utilizzano le informazioni per decidere e intervenire.
Topic: Risk Management, Risk Appetite Framework, Banking
Post Correlati