Sommario
Che cos’è l’AI Act e perché rappresenta uno spartiacque
Le aziende al centro del nuovo framework
Categorie di rischio e requisiti per l'uso dell'intelligenza artificiale
Le sanzioni previste dal regolamento AI Act
L'impatto dell'AI Act, come prepararsi per raggiungere la compliance
Servizi di consulenza AI Act e formazione
FAQ

L'AI Act, il regolamento europeo che disciplina lo sviluppo e l'utilizzo dell'intelligenza artificiale nell'Unione a 27, è entrato nel vivo. Dal 2 agosto 2026 si applica la maggior parte delle sue disposizioni, comprese le regole di trasparenza, mentre per i sistemi ad alto rischio sono previste scadenze differenziate. Le organizzazioni coinvolte a vario titolo dal framework devono non solo pianificare le strategie e le mosse per adeguarsi sotto il profilo della conformità, verificando quali obblighi siano già applicabili e quali richiedano una preparazione per le prossime scadenze, ma anche ripensare drasticamente i processi in funzione dell'impatto che la nuova tecnologia può avere su persone, servizi e prodotti.
Anche se può non sembrare così, il tempo stringe, soprattutto perché si tratta di una materia estremamente complessa e in continuo divenire. L'AI Act, prima iniziativa nel suo genere a livello mondiale, ha infatti l'ambizioso obiettivo di porre una serie di vincoli intorno alle applicazioni di artificial intelligence per preservarle come soluzioni al servizio dell'essere umano, evitando che si trasformino in minacce per la società e gli individui. Questo è sostanzialmente il motivo per cui il regolamento è stato concepito con un approccio risk based, ed è anche il motivo per cui le imprese che fanno leva sull'AI devono riscrivere la propria mappa dei rischi.
Che cos’è l’AI Act e perché rappresenta uno spartiacque
L’AI Act sancisce che l’intelligenza artificiale debba essere implementata e adoperata in modo sicuro, etico e rispettoso dei diritti fondamentali dell'essere umano, oltre che dei valori europei. Il regolamento rappresenta in effetti uno dei pilastri della strategia digitale dell’Unione, che punta a trovare un punto di equilibrio tra il sostegno all'innovazione e alla competitività degli Stati membri, e la tutela dei consumatori, dei lavoratori e dei cittadini.
Del resto, il giro d'affari legato alle tecnologie digitali e all'intelligenza artificiale continua a crescere. Per il 2026, la previsione europea pubblicata da Gartner il 13 novembre 2025 indica una spesa IT complessiva di circa 1.428 miliardi di dollari, in aumento dell’11,1% rispetto al 2025. AI, cloud e cybersecurity sono tra i fattori che sostengono questa dinamica. Nella stessa previsione, la spesa degli utenti finali per i modelli di AI generativa in Europa è attesa in crescita del 78,2% nel 2026.
La diffusione nelle imprese offre un altro indicatore dello scenario attuale. Secondo Eurostat, nel 2025 il 20,0% delle imprese dell’UE con almeno 10 addetti utilizzava tecnologie di AI, rispetto al 13,5% del 2024. In Italia, Istat rileva una crescita dall’8,2% al 16,4% nello stesso periodo; tra le grandi imprese la quota raggiunge il 53,1%. Si tratta dei risultati delle indagini ICT riferite al 2025, nei rispettivi settori economici coperti.
In questo senso, l'AI Act interviene su un settore che ha già trovato applicazione nei processi aziendali e continua a espandersi. Per le imprese, la regolamentazione dell’intelligenza artificiale accompagna quindi decisioni concrete su acquisto, sviluppo e utilizzo dei sistemi, sulla gestione dei dati e sulle responsabilità lungo la filiera.
Le premesse che hanno portato all’AI Act
Per quanto ci si riferisca spesso alla burocrazia di Bruxelles come a una macchina farraginosa, l'iter di approvazione dell'AI Act è stato relativamente breve. Nato come proposta di regolamento presentata dalla Commissione Europea il 21 aprile 2021, il framework ha assunto da subito il respiro di un quadro normativo armonizzato e proporzionato per l’intelligenza artificiale nell’Unione. Per questa ragione, la proposta è stata formulata prevedendo una classificazione dei sistemi di AI basata sul loro livello di rischio per la sicurezza e i diritti delle persone. Da qui discendono direttamente definizioni, requisiti e obblighi per i fornitori e gli utenti di tali sistemi.
La seconda data importante lungo l'iter approvativo dell'AI Act è il 14 giugno 2023, quando il Parlamento Europeo ha adottato la propria posizione negoziale sul Regolamento. Il 9 dicembre 2023, i rappresentanti del Parlamento europeo, del Consiglio e della Commissione hanno raggiunto un accordo provvisorio durante il trilogo. Il 2 febbraio 2024 c’è stato il via libera all’unanimità di tutti gli ambasciatori degli Stati membri.
Il testo definitivo è stato approvato a larga maggioranza dall'assemblea di Strasburgo il 13 marzo 2024. Il 21 maggio 2024 il Consiglio dell’UE ha approvato in via definitiva l’AI Act, che è entrato in vigore il 1 agosto 2024.
Le tappe dell’AI Act
AI Act timeline e applicazione degli obblighi
L’entrata in vigore del regolamento e l’applicazione degli obblighi sono momenti distinti. Dopo le modifiche dell’AI Omnibus, il calendario comprende queste tappe, ferme le disposizioni transitorie per sistemi e modelli già sul mercato:
Le decorrenze devono essere lette insieme alle disposizioni transitorie. Per esempio, i fornitori di modelli GPAI immessi sul mercato prima del 2 agosto 2025 devono adeguarsi entro il 2 agosto 2027. Per i sistemi ad alto rischio già sul mercato o in servizio prima della rispettiva data di applicazione, l’articolo 111 prevede condizioni specifiche, tra cui la presenza di modifiche significative al progetto. Non è quindi corretto assegnare la stessa scadenza a qualsiasi sistema già utilizzato.
Quali sono gli obiettivi del regolamento
Tra gli obiettivi chiave dell’AI Act ci sono la creazione di un framework per la protezione dei dati per quel che concerne gli aspetti complementari al GDPR sul fronte dell'intelligenza artificiale, la regolamentazione dei rischi associati all’AI e la promozione di un’innovazione sicura e controllata.
Per perseguire questi obiettivi, il regolamento stabilisce:
- regole da applicare sia ai modelli di intelligenza artificiale per finalità generali, con obblighi aggiuntivi per quelli con rischio sistemico, sia ai sistemi di AI ad alto rischio;
- nuovi meccanismi di governance che tengano conto dei poteri di esecuzione europei;
- un elenco delle pratiche di AI vietate perché comportano rischi inaccettabili;
- direttrici su cui fondare la protezione dei diritti, con una valutazione d’impatto sui diritti fondamentali prima dell’utilizzo dei sistemi ad alto rischio nei casi previsti dall’articolo 27, in particolare per determinati deployer pubblici, privati che erogano servizi pubblici e utilizzatori di sistemi per il merito creditizio o per la valutazione del rischio e la determinazione dei prezzi nelle assicurazioni vita e sanitarie.
Le aziende al centro del nuovo framework
L'AI Act coinvolge direttamente tutti gli attori della value chain dell'intelligenza artificiale europea. Ma pone al centro due figure in particolare: i fornitori e i deployer.
- Come fornitori, il regolamento identifica i soggetti pubblici o privati che sviluppano o fanno sviluppare un sistema di AI o un modello per finalità generali e lo immettono sul mercato, oppure mettono in servizio il sistema, con il proprio nome o marchio, a pagamento o gratuitamente.
- I deployer, invece, sono i soggetti che utilizzano un sistema di intelligenza artificiale sotto la propria autorità, escluso l’uso personale non professionale. Il termine «operatori» comprende anche le altre figure della filiera.
A questi si aggiungono naturalmente importatori, distributori, fabbricanti di prodotti che incorporano sistemi di AI e rappresentanti autorizzati dei fornitori extra-UE. Il regolamento esclude i sistemi utilizzati esclusivamente per scopi militari, di difesa o di sicurezza nazionale e i sistemi o modelli specificamente sviluppati e messi in servizio al solo scopo della ricerca e dello sviluppo scientifici. Anche le attività di ricerca, prova e sviluppo precedenti all’immissione sul mercato o alla messa in servizio sono escluse, ma non le prove in condizioni reali.
La sede extra-UE non esclude l’applicazione del regolamento: rientrano nel suo perimetro anche fornitori e deployer di paesi terzi quando l’output del sistema è utilizzato nell’Unione. Le definizioni delle singole figure sono contenute nell’articolo 3, mentre l’articolo 2 ne delimita l’ambito di applicazione.
Anche chi acquista una soluzione AI deve verificare il proprio ruolo prima di integrarla o personalizzarla. Nei casi previsti dalla disciplina sulle responsabilità lungo la filiera, un’impresa può assumere gli obblighi del fornitore se appone il proprio nome o marchio su un sistema ad alto rischio, lo modifica sostanzialmente mantenendolo ad alto rischio, oppure cambia la destinazione d’uso di un sistema facendolo rientrare in questa categoria. Le responsabilità vanno quindi rivalutate quando cambiano il sistema o il suo impiego, tenendo conto delle decorrenze applicabili (riferimento: articolo 25).

Categorie di rischio e requisiti per l'uso dell'intelligenza artificiale
Gli obblighi previsti dall’AI Act dipendono dal ruolo dell’organizzazione, dall’uso previsto del sistema e dai rischi per la sicurezza e i diritti fondamentali delle persone.
L’approccio basato sul rischio distingue quattro livelli, ai quali corrispondono divieti, requisiti e obblighi differenti: rischio inaccettabile, elevato, limitato e minimo.
Per capire che cosa significhi in concreto, si possono considerare i sistemi utilizzati per analizzare candidature e valutare candidati, oppure per valutare il merito creditizio delle persone. Sono impieghi individuati dall’allegato III tra quelli da esaminare ai fini della classificazione ad alto rischio, secondo le condizioni dell’articolo 6. La valutazione deve riguardare la finalità prevista e l’influenza del sistema sulle decisioni: il semplice utilizzo dell’AI in ambito HR o finanziario non determina da solo la classificazione (riferimenti: allegato III e articolo 6).
Le sanzioni previste dal regolamento AI Act
Chi viola gli obblighi dell’AI Act può ricevere avvertimenti, misure correttive e sanzioni economiche. Le multe dipendono dal tipo di violazione, dalla sua gravità e durata, dalle conseguenze sulle persone e dalle dimensioni dell’impresa. Il regolamento prevede queste principali misure e soglie:
Questi importi sono limiti massimi, non multe automatiche. Il fatturato considerato è quello dell’esercizio precedente. Per le imprese si applica generalmente il limite più alto tra importo fisso e percentuale; per le PMI, comprese le start-up, vale invece il limite più basso. Per le piccole imprese a media capitalizzazione, quest’ultimo criterio riguarda le violazioni degli obblighi specificamente individuati e la fornitura di informazioni scorrette.
Le sanzioni per i fornitori di modelli AI per finalità generali
Per i fornitori di modelli AI per finalità generali, o GPAI, è previsto un regime distinto. La Commissione europea può imporre sanzioni fino a 15 milioni di euro oppure al 3% del fatturato mondiale annuo, considerando il limite più alto.
Le violazioni possono riguardare gli obblighi applicabili ai modelli oppure la mancata collaborazione con la Commissione, ad esempio quando non vengono forniti documenti o informazioni richiesti. Anche in questo caso, l’importo effettivo deve essere proporzionato alla violazione.
Le disposizioni generali sulle sanzioni si applicano dal 2 agosto 2025, mentre quelle specifiche per i fornitori di modelli GPAI dal 2 agosto 2026. Per ogni violazione occorre comunque verificare che l’obbligo interessato sia già applicabile, secondo il calendario previsto dall’AI Act.
Chi vigila sull’intelligenza artificiale in Italia
In Italia, la legge n. 132/2025, in vigore dal 10 ottobre 2025, affianca il quadro europeo e individua AgID e ACN come autorità nazionali per l’intelligenza artificiale. AgID svolge le funzioni di autorità di notifica e quelle relative agli organismi che verificano la conformità dei sistemi. ACN è l’autorità di vigilanza del mercato e il punto di contatto con le istituzioni europee, con compiti anche ispettivi e sanzionatori.
Restano le competenze di Banca d’Italia, CONSOB e IVASS nei casi previsti per il settore finanziario, oltre ai poteri del Garante per la protezione dei dati personali. Per le imprese, individuare l’autorità competente è quindi parte della preparazione alla compliance, insieme alla classificazione dei sistemi e alla verifica degli obblighi applicabili. Riferimento: articolo 20 della legge n. 132/2025.
L'impatto dell'AI Act, come prepararsi per raggiungere la compliance
La chiarezza normativa incide anche sulle decisioni di investimento. Nel 2025, tra le imprese italiane con almeno 10 addetti che non utilizzavano AI ma ne avevano preso in considerazione l’impiego, il 47,3% indicava la mancanza di chiarezza sulle conseguenze legali tra gli ostacoli all’adozione; il 58,6% segnalava la carenza di competenze. Le percentuali riguardano questo specifico gruppo, non tutte le imprese italiane, e mostrano perché assessment e formazione debbano accompagnare le scelte tecnologiche.
Il percorso di conformità che ciascuna organizzazione dovrebbe intraprendere prevede non solo l'implementazione di processi di assessment accurati, ma anche lo sviluppo di competenze multidisciplinari. È necessario mettersi nella condizione di superare le tradizionali barriere funzionali e prevedere nuove responsabilità, capaci di integrare gli aspetti tecnologici, tipicamente appannaggio della direzione IT, con gli elementi su cui si fonda la gestione del rischio operativo e di conformità.
Attenzione però: tutto questo rischia comunque di essere vanificato se all'interno dell'organizzazione non viene instillata la giusta cultura digitale. L’articolo 4 dell’AI Act richiede a fornitori e deployer misure per sostenere lo sviluppo dell’alfabetizzazione in materia di AI del personale e delle altre persone che operano per loro conto, calibrate su conoscenze, esperienza e contesto d’uso. Dopo la modifica introdotta dall’AI Omnibus, l’obbligo non richiede di garantire un livello specifico di alfabetizzazione di ogni individuo.
Sul piano operativo, la mappatura dovrebbe comprendere anche gli strumenti AI utilizzati dai dipendenti, oltre ai sistemi acquistati o sviluppati dall’organizzazione. Per ciascun utilizzo è utile registrare la finalità, i dati trattati, il fornitore e il responsabile interno; raccogliere la documentazione disponibile; definire quali usi siano autorizzati e come segnalare anomalie o cambiamenti. Sono passi organizzativi consigliati per rendere l’assessment e le policy concretamente applicabili, da adattare agli obblighi e al contesto della singola impresa.
Un percorso di conformità dovrebbe quindi comprendere queste fasi:
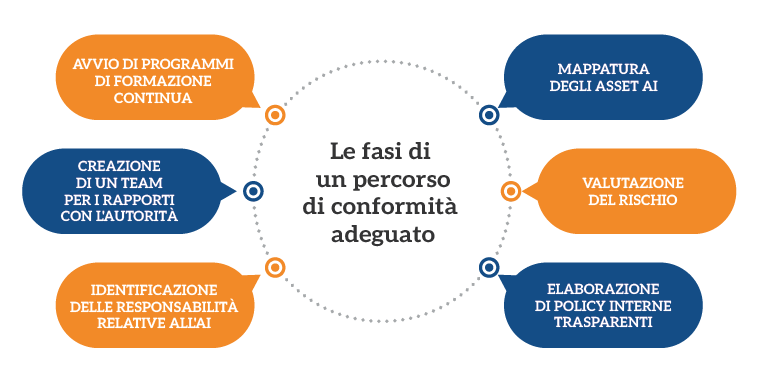
Elaborare un piano d'azione coerente e strutturato potrebbe richiedere l'apporto di competenze esterne: questo significa puntare su un partner strategico, capace non solo di integrare know-how di processo, competenze tecnologiche e comprovata esperienza nell'ambito della compliance normativa e del risk management, ma anche di individuare le best practice per ottimizzare i processi esistenti e crearne di nuovi. In piena conformità con il nuovo framework.
Servizi di consulenza AI Act e formazione
Augeos supporta le imprese nell’analisi e nella valutazione dei rischi dei sistemi di intelligenza artificiale che sviluppano, commercializzano o utilizzano. I servizi di consulenza AI Act e formazione si rivolgono sia ai fornitori di tecnologia sia alle imprese utilizzatrici e comprendono training sugli obblighi normativi.

Topic: Cyber Security, AI Act
Post Correlati
19 maggio 2026
30 aprile 2026
8 ottobre 2025